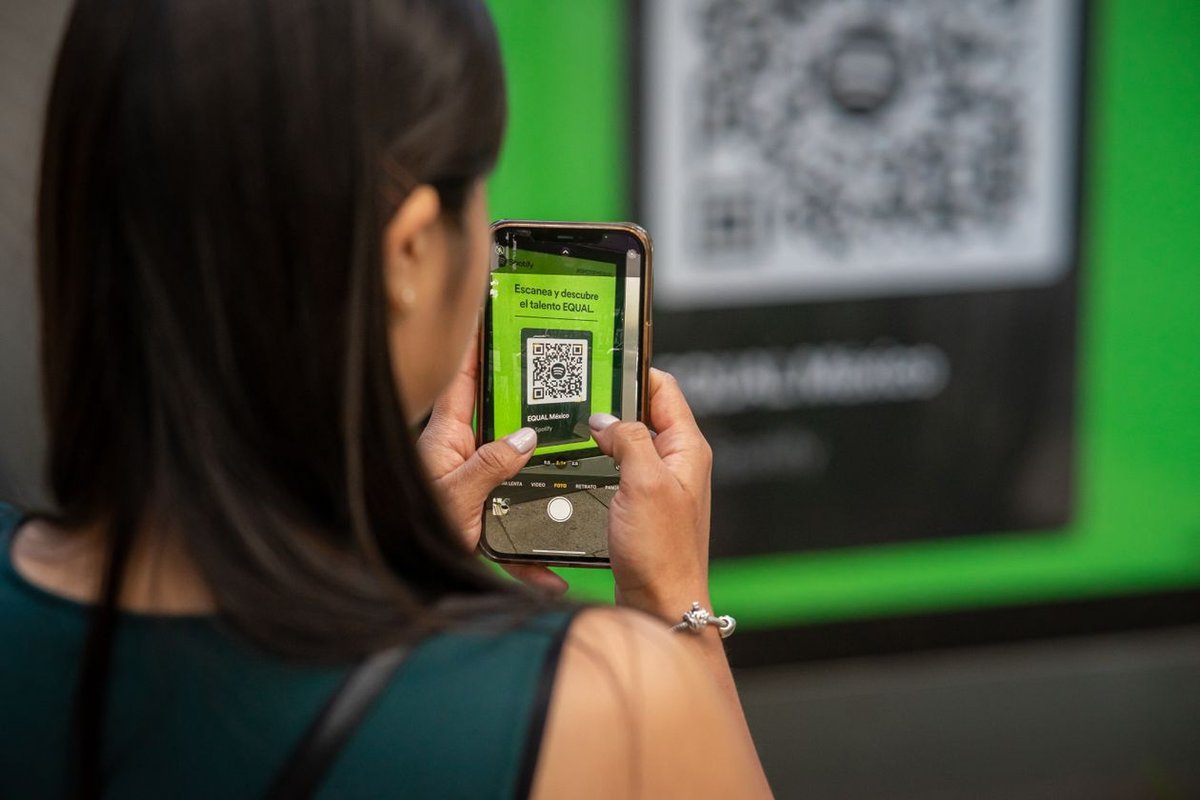
Escanear un código QR se ha vuelto un gesto automático: pagas el parking, miras la carta de un bar, enchufas el coche. Y ahí está el problema. Un QR falso, pegado encima del original, puede abrir una web idéntica a la de tu banco y vaciarte la cuenta. A esta estafa se la llama quishing (QR + phishing) y crece muy rápido, porque un código cuadrado es imposible de leer a simple vista: no sabes a dónde lleva hasta que ya está abierto.
Qué es el quishing y por qué funciona tan bien
El truco es imprimir una pegatina con su QR y pegarla encima del bueno, donde la gente escanea sin pensar: parquímetros, restaurantes, cargadores de coches eléctricos, carteles de la calle y sobres de correo que dicen venir de tu banco. Tú escaneas, se abre una web con los colores y el logo de tu entidad, metes usuario y contraseña… y se los entregas al estafador. A veces ni pegan nada: el QR venía ya malicioso en un correo o SMS con un aviso urgente («tu cuenta está bloqueada, verifica aquí»).
Un QR es solo una atajo a una dirección web. Si no sabes cuál, escanearlo es como pinchar en un enlace a ciegas.
Cómo previsualizar la URL antes de abrir nada
Lo primero: no abras el enlace a ciegas. La cámara de iPhone y la de Android te enseñan la dirección a la que apunta el QR antes de abrirla, si te paras a leerla.
- iPhone (app Cámara): al apuntar al QR aparece arriba un banner con la dirección. No toques aún: léela. Si dice algo como bancotal-login-seguro.com en lugar del dominio real, no abras.
- Android (cámara nativa / Google Lens): muchas cámaras muestran una notificación o un chip con la URL al enfocar el código; en varios modelos puedes tocar el chip para ver la dirección completa sin abrirla. Si tu cámara no lo hace, abre Google Lens y escanea con ella: te muestra el enlace antes de abrirlo.
La regla es la misma en los dos: lee el dominio antes de tocar. Si no sabes leerlo, es que no confías, y si no confías, no abres.
Señales de que un QR es trampa
- Acortadores: bit.ly, tinyurl.com, t.co o cualquier enlace con letras y números al azar. Si está acortado, no puedes ver a dónde va: desconfía por defecto.
- Dominio raro o mal escrito: banc0.es con cero, caj4s-seguro.com o un dominio que no es el oficial. Los estafadores compran parecidos.
- El cifrado: la web debe empezar por https:// (con candado). Si es http://, ni lo pienses. Tener candado no es garantía total, pero no tenerlo es un no rotundo.
- Pegatina encima: si el código tiene bordes levantados, está torcido o sobresale del cartel, alguien lo ha pegado. Arráncalo o avisa al responsable.
- Te pide datos que no tocan: un parquímetro no pide usuario y contraseña de tu banco, solo un método de pago. Si un QR de la calle te manda a un login de banco, es estafa.
Lo que nunca debes hacer desde un QR
- No pagues desde un QR de la calle sin haber comprobado a dónde lleva.
- No inicies sesión en tu banco desde un QR, venga de donde venga: tu banco nunca te manda a entrar por un QR.
- No sigas QR de correos urgentes: «verifica tu cuenta o la cerramos» es la frase más típica del phishing. Si dudan, llama al número oficial, no al de la carta.
- Escribe a mano la web del banco en el navegador cuando quieras operar. Es lo más aburrido y lo más seguro.
Apps y escáneres que comprueban el enlace
Si quieres una capa más, hay escáneres que analizan la URL contra listas de fraudes: Google Lens (Android e iOS) muestra el enlace y avisa si Google lo marca como peligroso; Norton Snap y Kaspersky QR Scanner bloquean webs maliciosas conocidas; y las apps de Bitdefender y Avira integran un escáner con comprobación de reputación. Ninguna es infalible: si el sitio es muy nuevo, puede que no esté en las listas. La verificación principal sigue siendo tú leyendo el dominio.
Qué hacer si ya metiste tus datos
Si escaneaste, entraste y pusiste usuario, contraseña o datos de la tarjeta, actúa ya:
- Llama a tu banco al teléfono oficial (el de la web escrita a mano, no el de ningún QR ni carta) y bloquea la tarjeta y el acceso. Cuanto antes avises, menos podrán sacar.
- Cambia la contraseña de la cuenta del banco y de cualquier servicio donde uses la misma, desde un dispositivo y una web seguros.
- Activa el doble factor (2FA) en la banca y en el correo: aunque tengan tu contraseña, no entran sin el código del móvil.
- Revisa los movimientos de los últimos días y denuncia si ves cargos que no has hecho.
El quishing gana con la prisa y la confianza. Lee la URL, no inicies sesión por QR y, si ya caíste, llama al banco antes que a nadie.
En resumen
El QR no es el problema; el problema es abrirlo sin saber a dónde va. Previsualiza la dirección con la cámara, desconfía de acortadores y dominios raros, comprueba que no hay pegatina y nunca inicies sesión ni pagues a ciegas. Lo más seguro es lo más aburrido: escribe la web del banco a mano. Y si ya metiste datos, llama al banco ya.